红帽修复 9.8 分 Linux 内核 TCP 远程执行漏洞
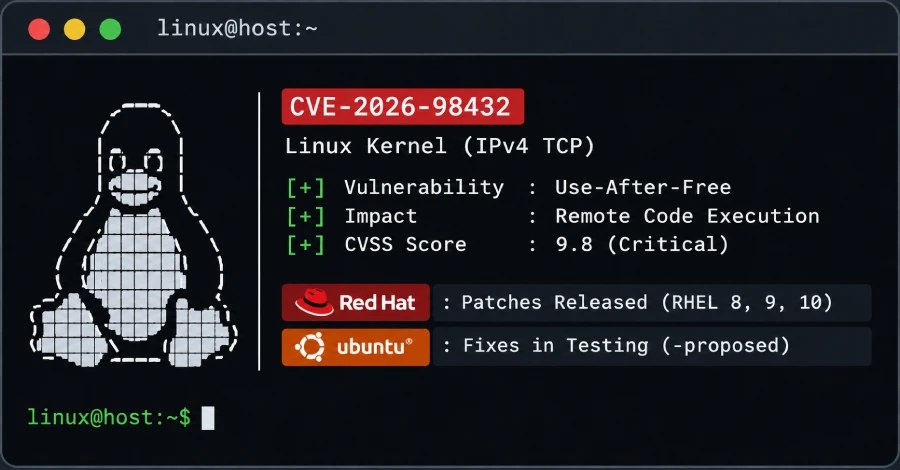
Linux 内核 IPv4 TCP 代码存在释放后使用漏洞 CVE-2026-98432,内核 CVE 团队评为 9.8 分,远程未认证攻击者可借此执行代码。红帽已于 11 月 1 日为 RHEL 8/9/10 发布修复内核,需重启。Ubuntu 22.04、24.04、26.04 LTS 的修复仍只在需手动开启的 -proposed 测试通道,未给出正式更新日期,目前尚无实际利用报告。
红帽修复 9.8 分 Linux 内核 TCP 远程执行漏洞
Linux 内核 IPv4 TCP 代码存在释放后使用漏洞 CVE-2026-98432,内核 CVE 团队评为 9.8 分,远程未认证攻击者可借此执行代码。红帽已于 11 月 1 日为 RHEL 8/9/10 发布修复内核,需重启。
Ubuntu 22.04、24.04、26.04 LTS 的修复仍只在需手动开启的 -proposed 测试通道,未给出正式更新日期,目前尚无实际利用报告。
来源:The Hacker News https://thehackernews.com/2026/11/red-hat-patches-98-rated-linux-tcp-rce.html